Se alguém dissesse há quinze anos que a criadora do Windows estaria investindo pesado no ecossistema do pinguim, provavelmente muitos achariam exagero. No entanto, o anúncio do Microsoft Defender no Linux confirma como a relação entre as duas gigantes mudou drasticamente ao longo dos últimos anos.
No Diolinux News desta semana, vamos conferir todos os detalhes dessa chegada do antivírus da Microsoft às distribuições corporativas, a evolução do GNOME OS para além de um simples protótipo de testes, o alerta vermelho com falhas de segurança críticas no PHP e no Xorg, uma melhoria muito aguardada no Launchpad do Ubuntu, outro adiamento no cronograma do Fedora 45 e mais. Vamos às notícias!
Microsoft Defender chega às estações de trabalho Linux
A relação da Microsoft com o Linux passou por transformações que redefiniram o mercado corporativo: do clássico anúncio institucional de que “a Microsoft ama o Linux”, passando pela criação do WSL (Windows Subsystem for Linux) e até a concepção de distribuições internas próprias da empresa. Agora, uma nova fronteira foi alcançada: o Microsoft Defender for Linux Endpoint está oficialmente disponível para computadores com o sistema do pinguim.
Vale esclarecer de imediato uma dúvida comum: a ferramenta não foi pensada para o usuário doméstico comum que utiliza o sistema para navegar na internet, estudar ou rodar jogos pela Steam. O alvo da solução são frotas corporativas em empresas e estações de trabalho que necessitam de conformidade rigorosa, rastreamento centralizado de ameaças e integração direta com o console de gerenciamento em nuvem da Microsoft.
A solução foi construída utilizando tecnologias nativas do Kernel Linux, oferecendo isolamento e desempenho previsível sem onerar desnecessariamente os recursos da máquina. A compatibilidade oficial contempla distribuições de peso no meio empresarial, como Ubuntu, Fedora e SUSE, ficando acessível a clientes corporativos com assinaturas do Microsoft 365 E5 e Defender for Business.
GNOME OS deixa de ser apenas um protótipo com a versão Preview
Muitos entusiastas conhecem o GNOME como um dos ambientes gráficos mais populares do mundo open source, mas nem todos sabem que o projeto mantém um sistema operacional próprio: o GNOME OS. Desde sua origem, ele nunca teve o objetivo de concorrer com sistemas de uso geral para o público final; sua finalidade primária sempre foi servir de bancada de testes para desenvolvedores da interface e de aplicativos.
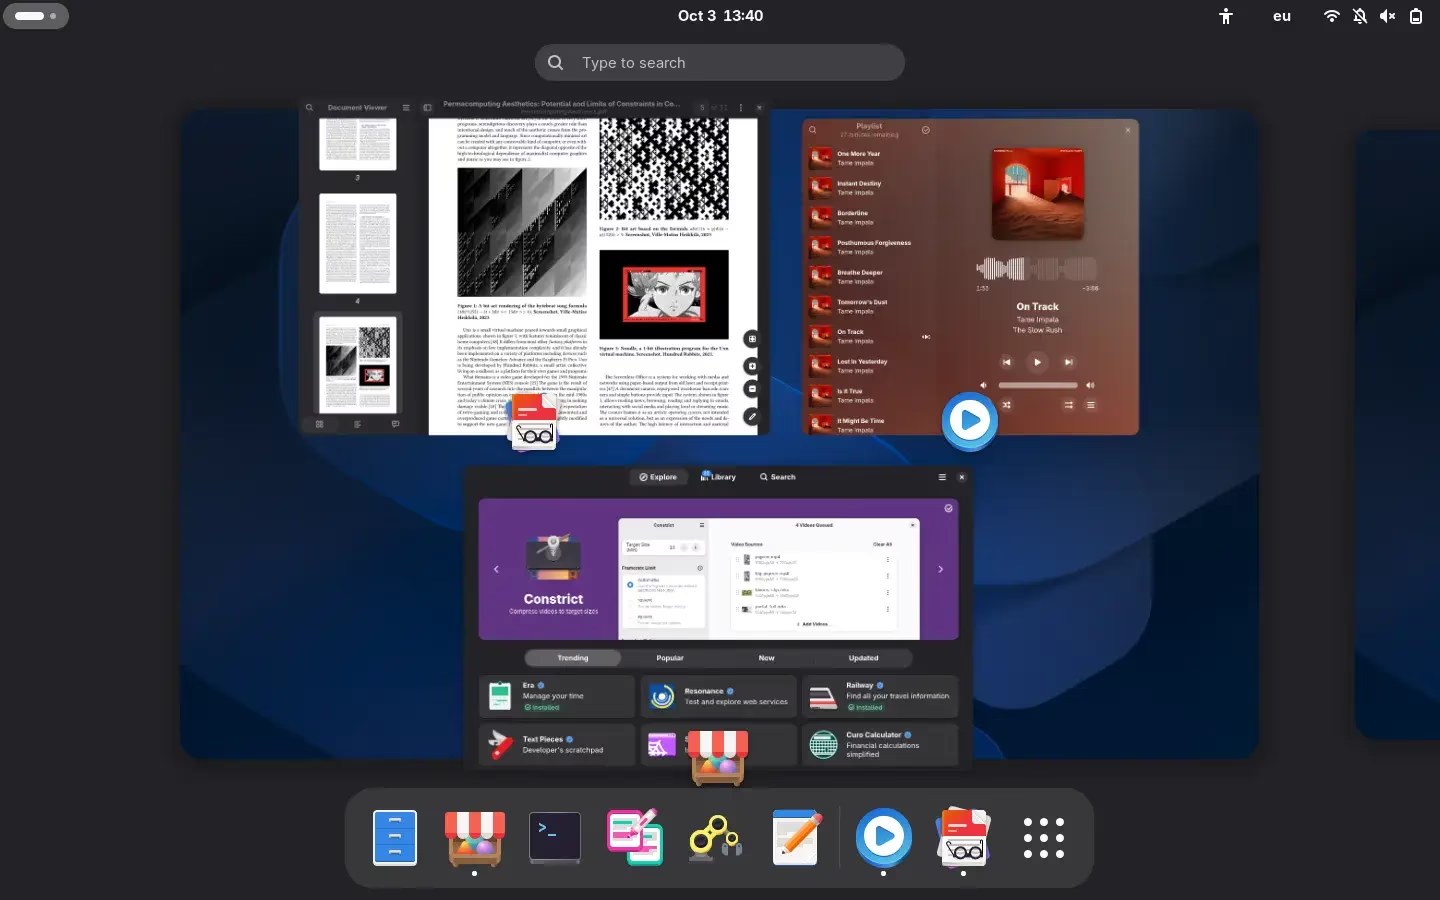
Essa abordagem deu um passo relevante com a chegada do GNOME OS Preview. Trata-se de uma edição que oferece maior estabilidade e viabiliza a instalação direta em hardware real, mantendo sempre a versão estável mais recente da interface GNOME.
Ainda assim, a filosofia técnica continua bastante distinta das distros tradicionais:
- Zero gerenciadores tradicionais: O sistema não utiliza utilitários como
apt,dnfoupacman. - Flatpaks em sandbox: Todos os softwares de usuário são instalados e executados exclusivamente via Flatpak em ambiente isolado.
- Atualizações atômicas: O sistema base é atualizado de ponta a ponta com o auxílio do
systemd-sysupdate, permitindo reversões seguras caso ocorra qualquer imprevisto.
Uma transição semelhante vem sendo conduzida pela comunidade concorrente com o desenvolvimento do KDE Linux, embora este ainda demande mais tempo até alcançar maturidade similar para o público externo.
Falhas graves no PHP acendem alerta máximo na web
O ecossistema de servidores web foi sacudido pela revelação de duas vulnerabilidades críticas no interpretador PHP, batizadas de php2shell (catalogadas sob os registros CVE-2026-109618 e CVE-2026-109619). As falhas receberam severidade 9.2 no padrão CVSS 4.0, permitindo que atacantes remotos com acesso à rede executem código arbitrário em aplicações vulneráveis sem exigir autenticação prévia.
A dimensão do problema decorre da capilaridade da tecnologia: levantamentos da Cloudflare apontam que o PHP sustenta cerca de 70% da web, servindo como espinha dorsal de portais, lojas virtuais e gerenciadores como o WordPress. Durante os primeiros incidentes relatados, portais institucionais e serviços públicos no Brasil, a exemplo de sistemas vinculados à Anatel, enfrentaram períodos de instabilidade e precisaram ser temporariamente retirados do ar.
As brechas afetam servidores desde o PHP 5.4 até as compilações modernas. A equipe de segurança da Canonical já disponibilizou correções emergenciais no boletim oficial do Ubuntu, e a orientação de segurança é aplicar imediatamente as atualizações nos pacotes do sistema e reiniciar os serviços associados.
Launchpad ganha rastreador dedicado de bugs para PPAs do Ubuntu
Os repositórios pessoais conhecidos como PPAs (Personal Package Archives) são parte fundamental da história do Ubuntu, facilitando o acesso a versões recentes de softwares e drivers de terceiros. No entanto, a comunicação de problemas nesses pacotes sempre foi dispersa.
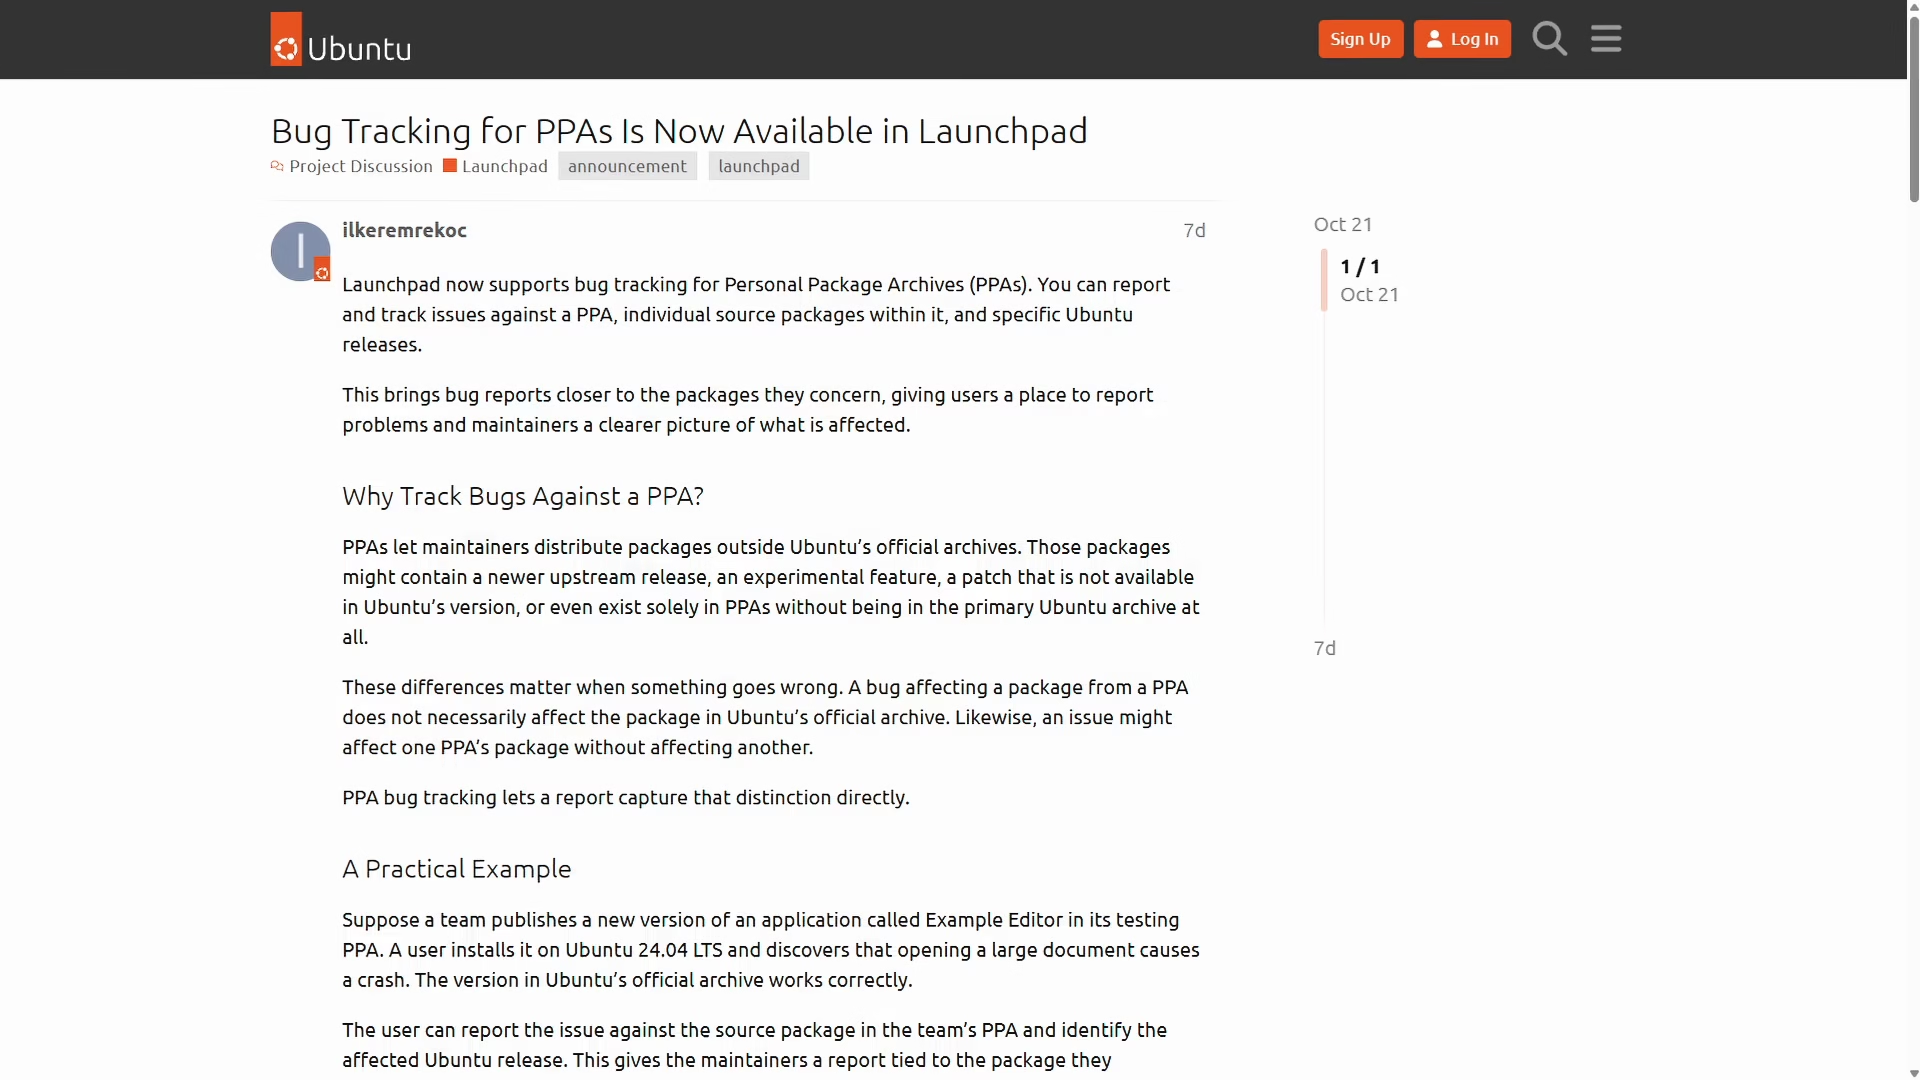
A Canonical finalmente atendeu a uma demanda histórica da comunidade e oficializou o recurso no anúncio publicado no Ubuntu Community Hub. Com o rastreador dedicado de falhas para cada PPA:
- Os desenvolvedores e mantenedores conseguem concentrar a triagem e o atendimento dos chamados em uma plataforma centralizada e confiável na própria infraestrutura do Launchpad.
- Os usuários ganham um canal formal para submeter relatórios com dados de diagnóstico, além de poderem consultar o histórico de estabilidade de um pacote antes mesmo de instalá-lo em suas máquinas de trabalho.
Fedora 45 sofre novo adiamento no cronograma oficial
Quem estava na expectativa para desfrutar do novo ciclo semestral do Fedora precisará de um pouco mais de paciência. Inicialmente previsto para o dia 20 de outubro, o sistema havia sido reprogramado para o dia 27 do mesmo mês devido a ajustes de infraestrutura e alinhamento logístico.
Entretanto, durante a reunião de validação da versão, os desenvolvedores identificaram a permanência de pendências categorizadas como blocker bugs — incluindo instabilidades no instalador e problemas na ativação do LVM criptografado com LUKS. Diante disso, a equipe de engenharia do Fedora declarou novo ‘NO-GO’ na lista de discussão oficial, remarcando o lançamento da imagem final para o dia 3 de novembro.
Vulnerabilidades históricas são descobertas em bibliotecas centrais do Xorg
Embora o protocolo gráfico Wayland ganhe tração e adesão acelerada entre as distribuições modernas, o clássico servidor de exibição X11 (Xorg) permanece profundamente enraizado em milhões de estações de trabalho e sistemas legados ao redor do mundo.
Com quase quatro décadas de história, o código-base do projeto inevitavelmente carrega práticas da época em que a blindagem contra ataques virtuais não contava com os rigores contemporâneos. A Fundação X.Org e a equipe do FreeDesktop emitiram um boletim oficial de segurança apontando 17 vulnerabilidades em bibliotecas-chave de desenho e manipulação de janelas, incluindo componentes como libX11, libXcursor, libXrender, libXrandr e libXfixes.
A maior parte dos apontamentos decorre de inconsistências crônicas de gerenciamento de memória inerentes a implementações antigas em linguagem C. Principais distribuições como Debian, Ubuntu, Arch Linux, Fedora e openSUSE já disponibilizaram atualizações corretivas em seus repositórios oficiais.
Drops
Após concentrar esforços no desenvolvimento de seu assistente de navegação baseado em IA, o navegador Arc teve seu encerramento oficial comunicado pela The Browser Company para o dia 22 de dezembro. Usuários dos ambientes macOS e Windows que utilizam a ferramenta possuem cerca de dois meses para planejar a migração para alternativas consolidadas. No universo Linux e de código aberto, projetos como o Zen Browser oferecem recursos similares de abas verticais, isolamento de espaços de trabalho e alto grau de customização visual.
Fechamento do lendário estúdio BioWare
A indústria de jogos eletrônicos sofreu uma perda após o reposicionamento estrutural promovido pela Electronic Arts: o encerramento das atividades do estúdio BioWare, resultando na demissão de aproximadamente 400 profissionais. O estúdio marcou a história dos RPGs com franquias imortais como Mass Effect, Dragon Age, os dois primeiros capítulos de Baldur’s Gate e o cultuado Star Wars: Knights of the Old Republic.
Promoção da semana: Don’t Starve com 75% de desconto
Se você procura um jogo envolvente para curtir sozinho ou com amigos, o aclamado título de sobrevivência Don’t Starve está com 75% de desconto na Steam, saindo por menos de R$ 6,00. O game coloca o jogador em um mundo misterioso repleto de perigos e criaturas peculiares, onde coletar insumos e construir abrigos é indispensável para ver o amanhecer. O título roda de forma nativa no Linux e possui requisitos extremamente acessíveis.
—
Fique por dentro de tudo!
Para receber as principais novidades sobre tecnologia, Linux e open source diretamente na sua caixa de entrada, assine gratuitamente a nossa newsletter!